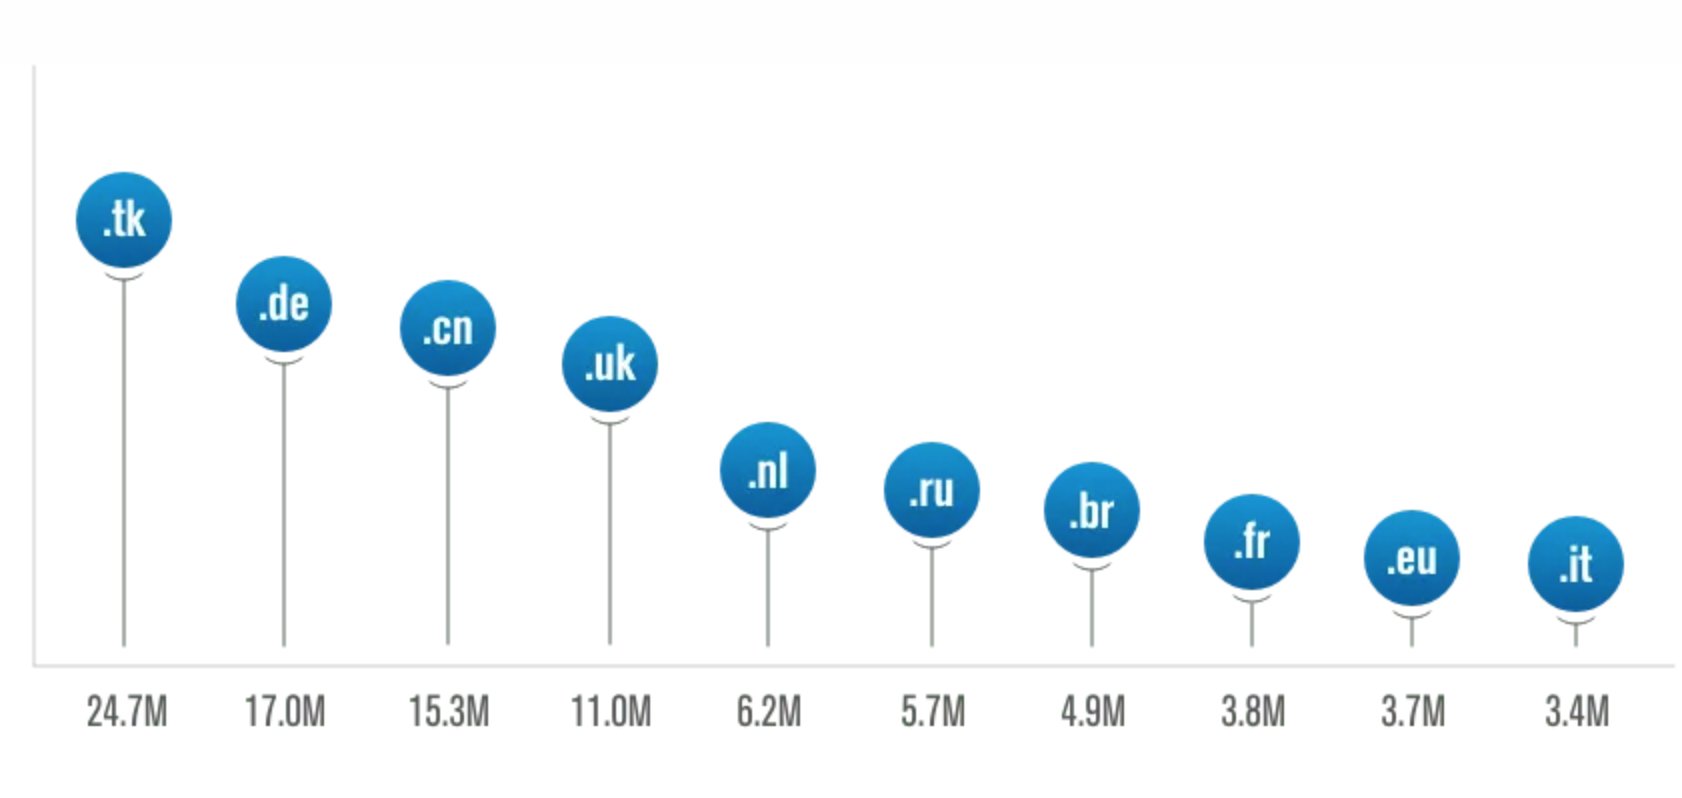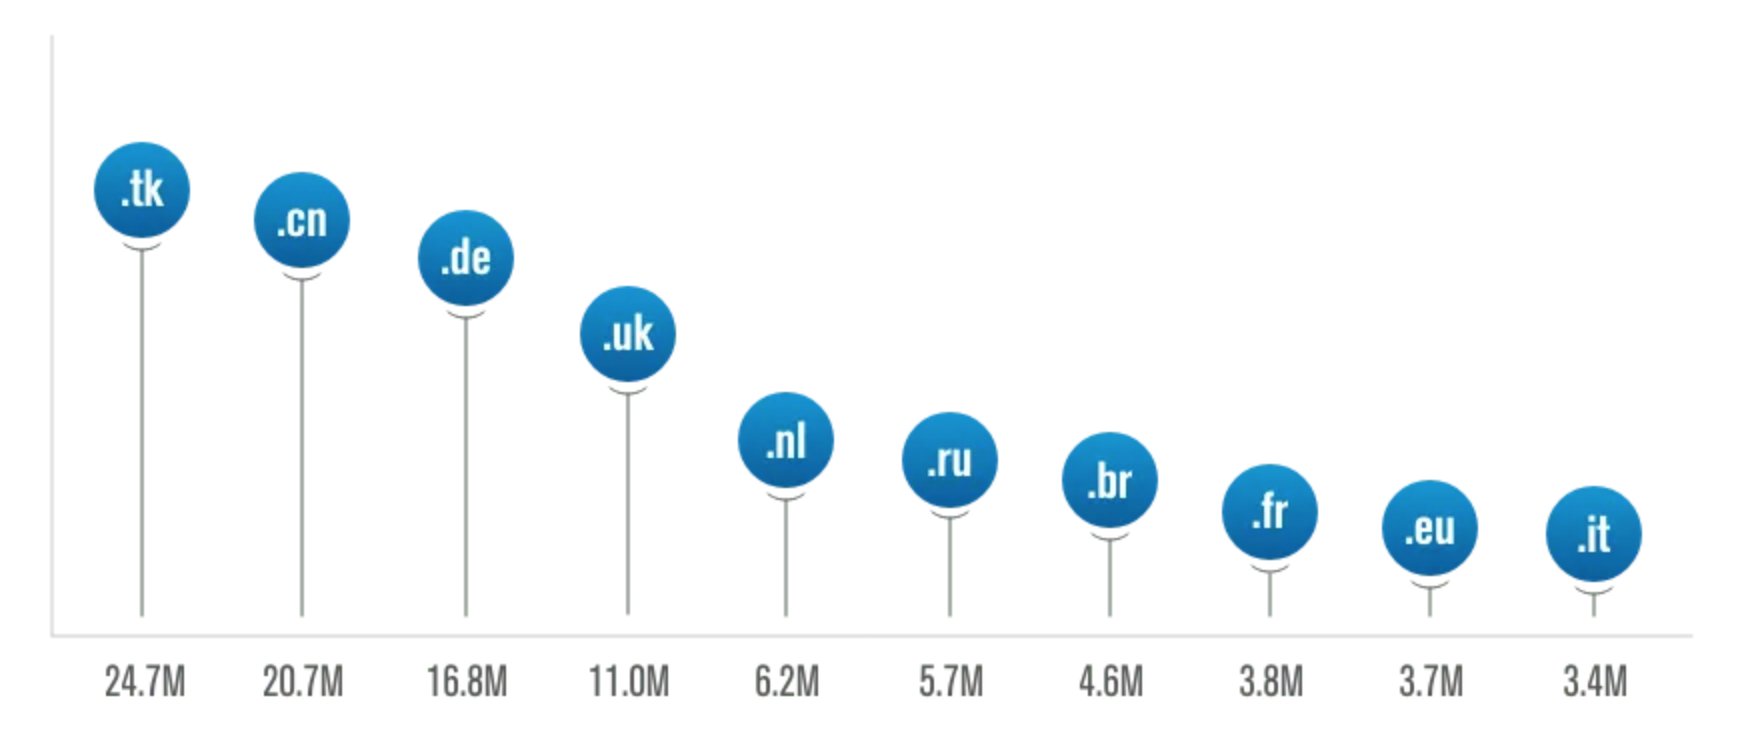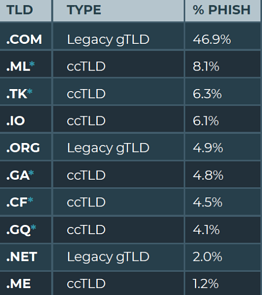
I criminali informatici continuano ad abusare pesantemente dei domini per gli attacchi di phishing. È emerso che il 96 % utilizzava domini di primo livello generici (gTLD) o nazionali (ccTLD).
Tra i 10 TLD più soggetti ad abusi figuravano sette ccTLD. Questi sette concentravano l’83 % di tutte le truffe di phishing ospitate su ccTLD.
Va notato che cinque dei sette ccTLD possono essere registrati gratuitamente:
.ML (Mali)
.TK (Tokelau)
.GA (Gabon)
.CF (Repubblica Centrafricana)
.GQ (Guinea Equatoriale)