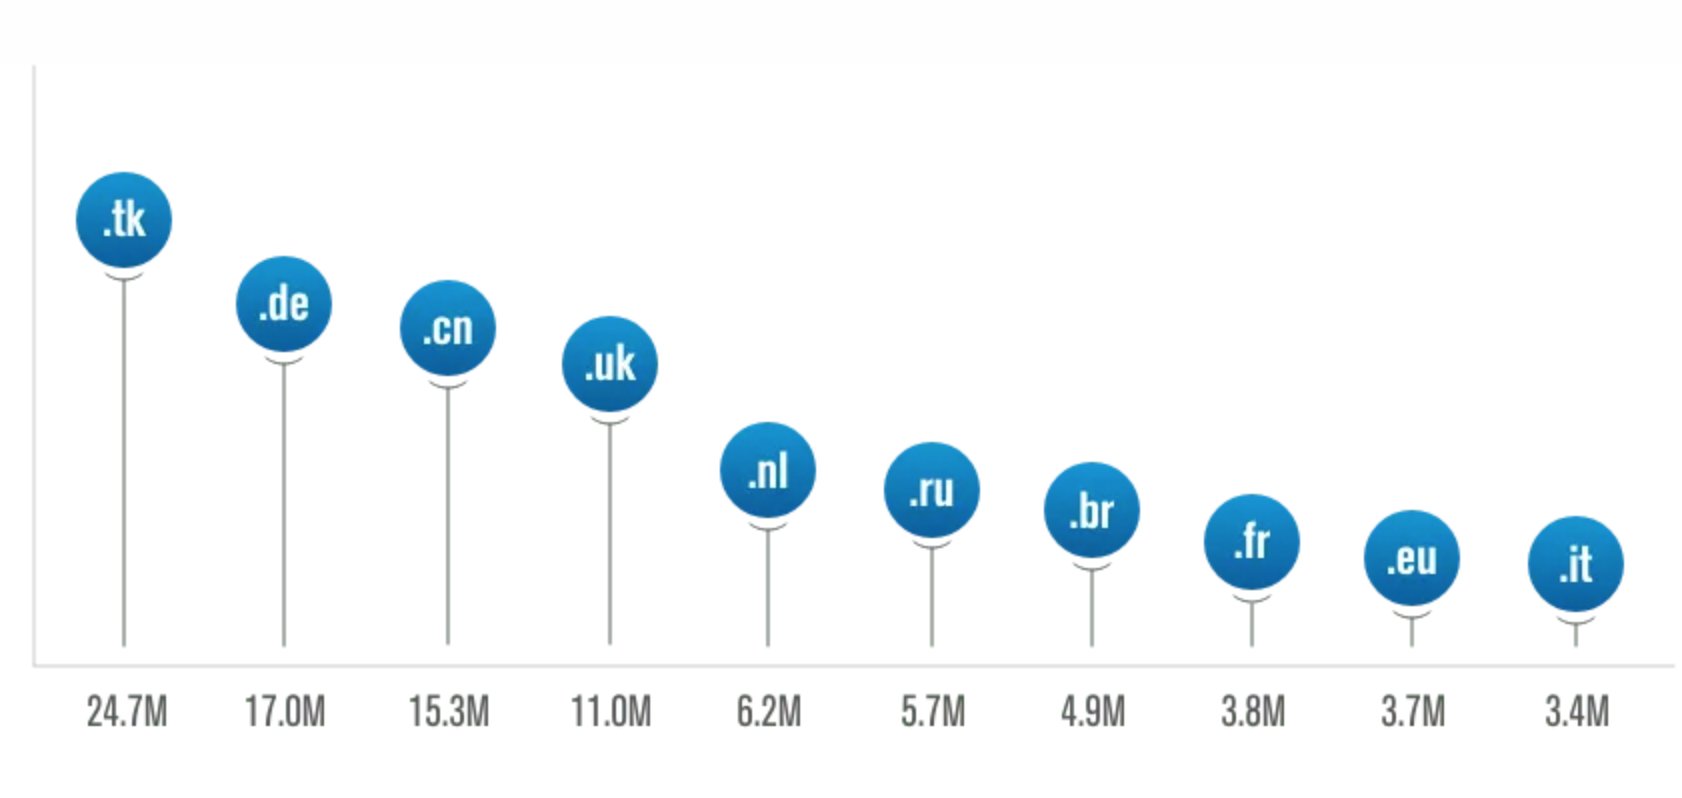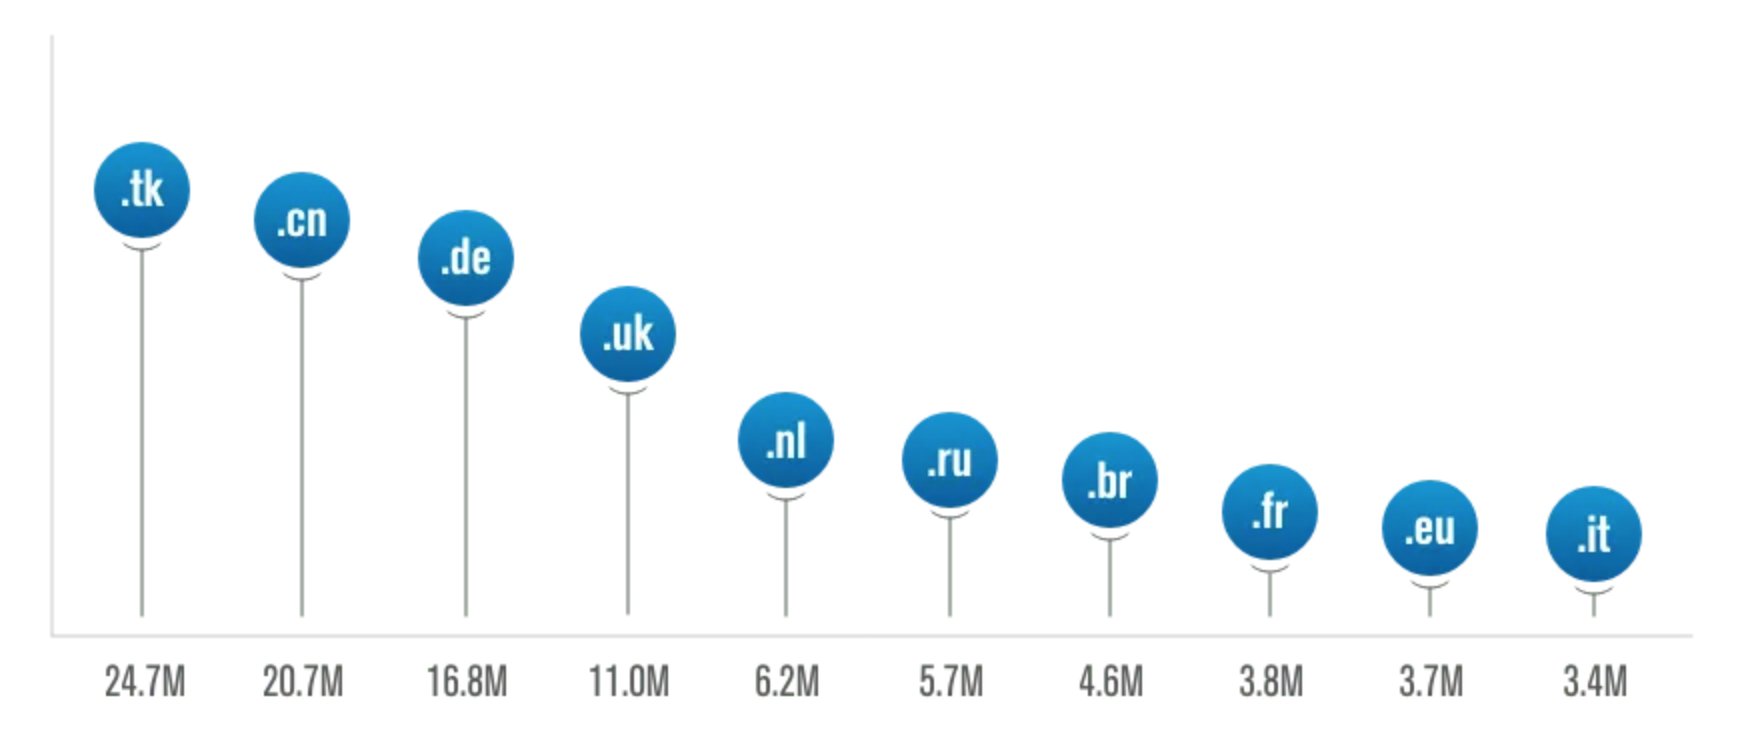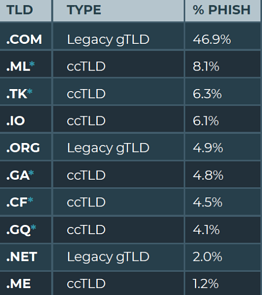
Os cibercriminosos continuam a abusar fortemente dos domínios para ataques de phishing. Constatou-se que 96 % utilizavam domínios de topo genéricos (gTLD) ou de código de país (ccTLD).
Havia sete ccTLD entre os 10 TLD mais alvo de abusos. Esses sete concentravam 83 % de todas as fraudes de phishing alojadas em ccTLD.
Importa referir que cinco dos sete ccTLD podem ser registados gratuitamente:
.ML (Mali)
.TK (Tokelau)
.GA (Gabão)
.CF (República Centro-Africana)
.GQ (Guiné Equatorial)