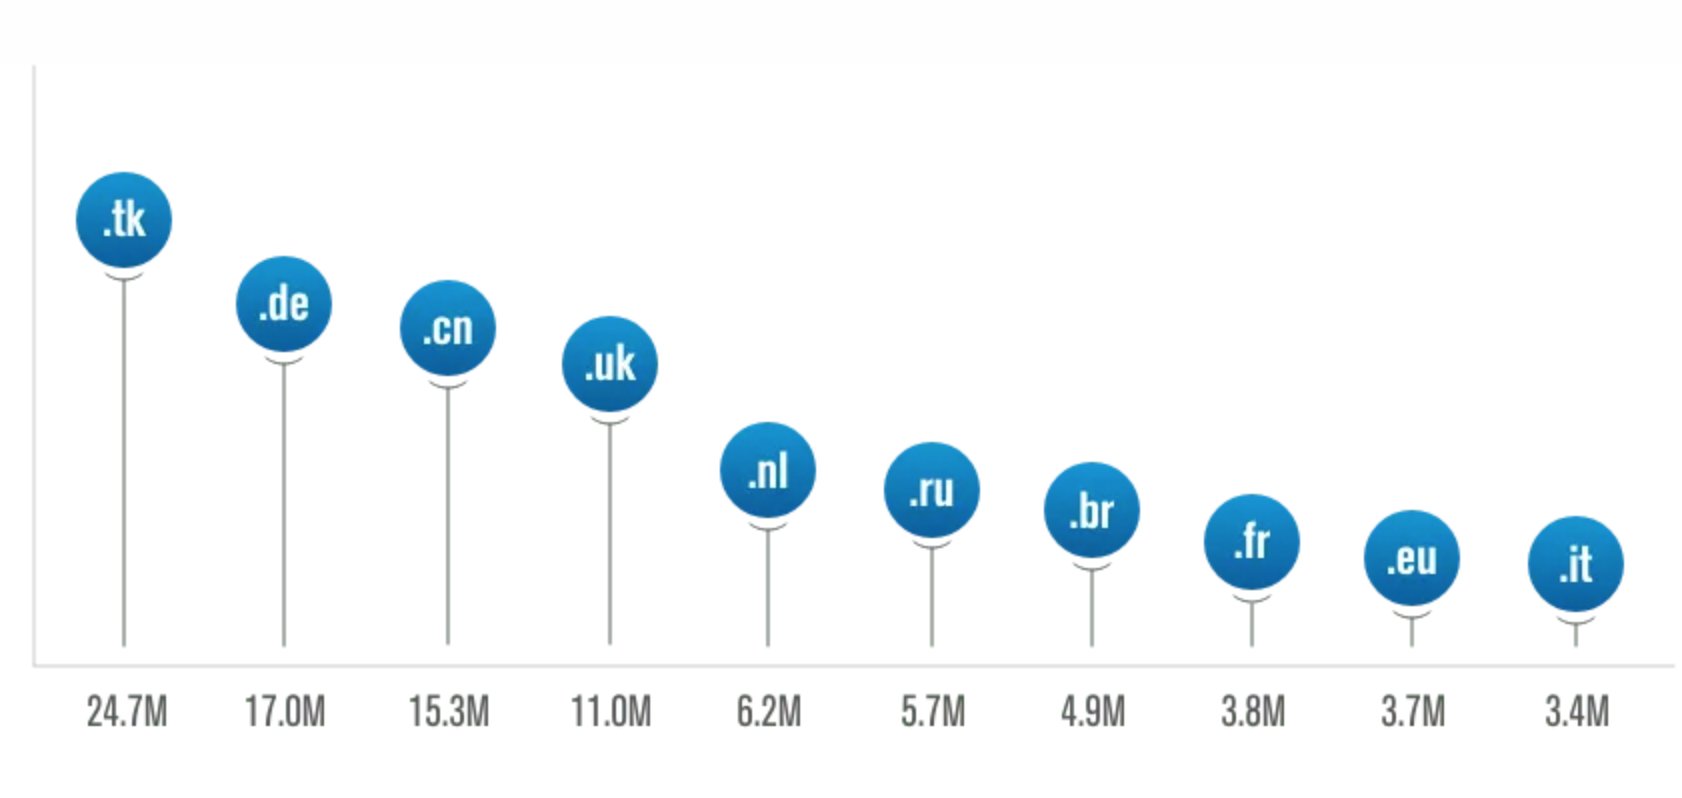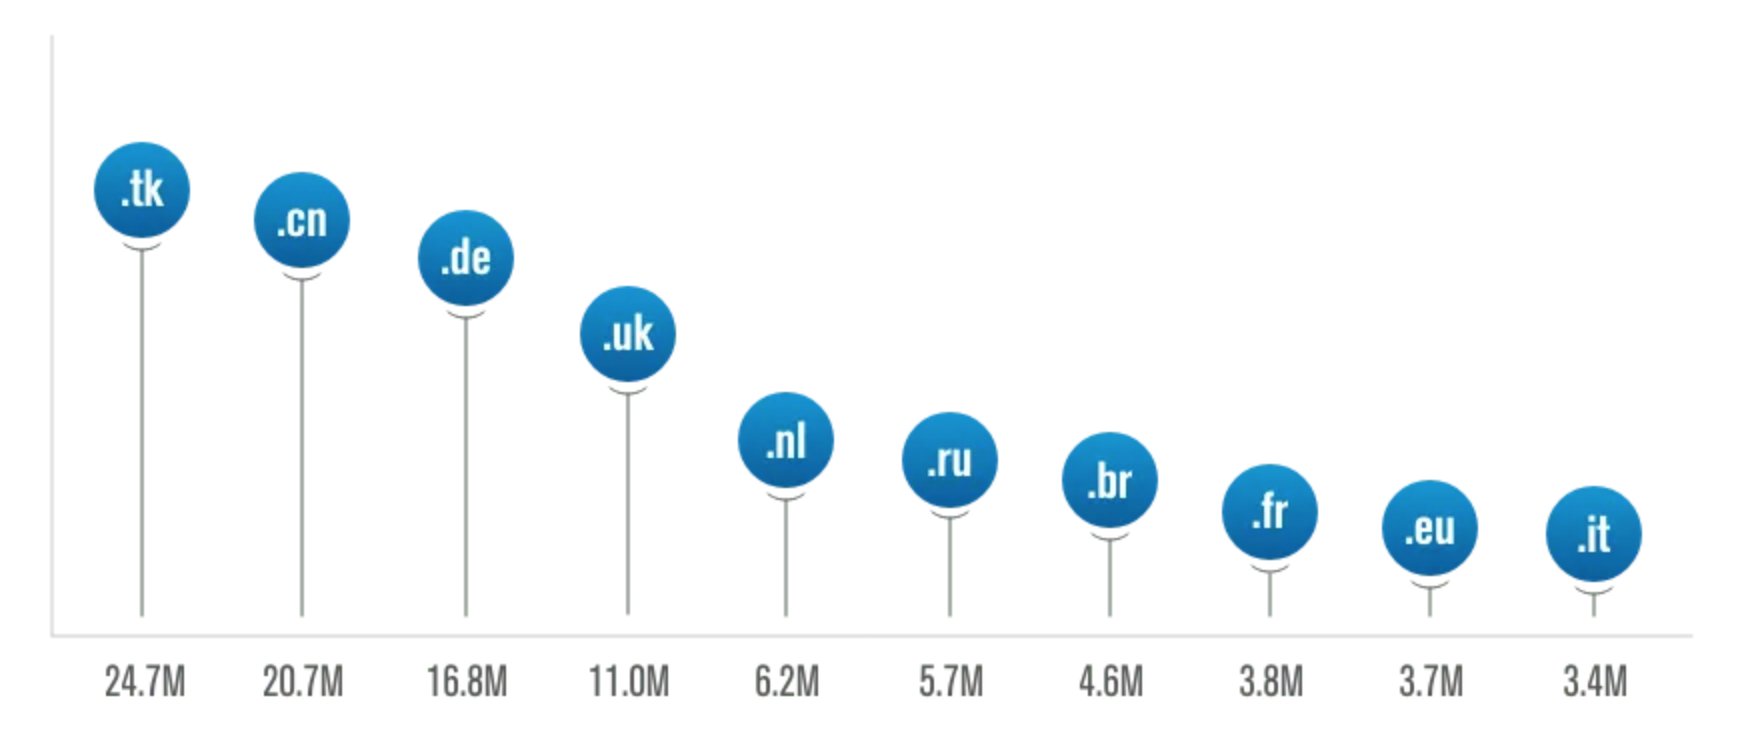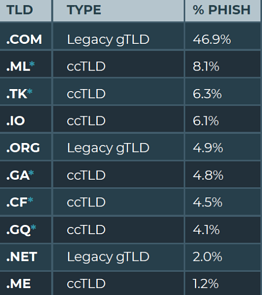
Los ciberdelincuentes siguen abusando intensamente de los dominios para sus ataques de phishing. Se ha constatado que el 96 % utilizaba dominios de primer nivel genéricos (gTLD) o de código de país (ccTLD).
Había siete ccTLD entre los 10 TLD que más abusos sufren. Esos siete concentraban el 83 % de todas las estafas de phishing alojadas en ccTLD.
Cabe señalar que cinco de los siete ccTLD pueden registrarse gratuitamente:
.ML (Mali)
.TK (Tokelau)
.GA (Gabón)
.CF (República Centroafricana)
.GQ (Guinea Ecuatorial)