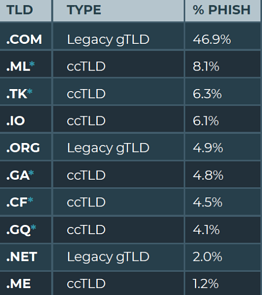
Les cybercriminels continuent d’exploiter massivement les noms de domaine pour des attaques par hameçonnage (phishing). Il a été constaté que 96 % d’entre eux utilisaient des domaines de premier niveau génériques (gTLD) ou nationaux (ccTLD).
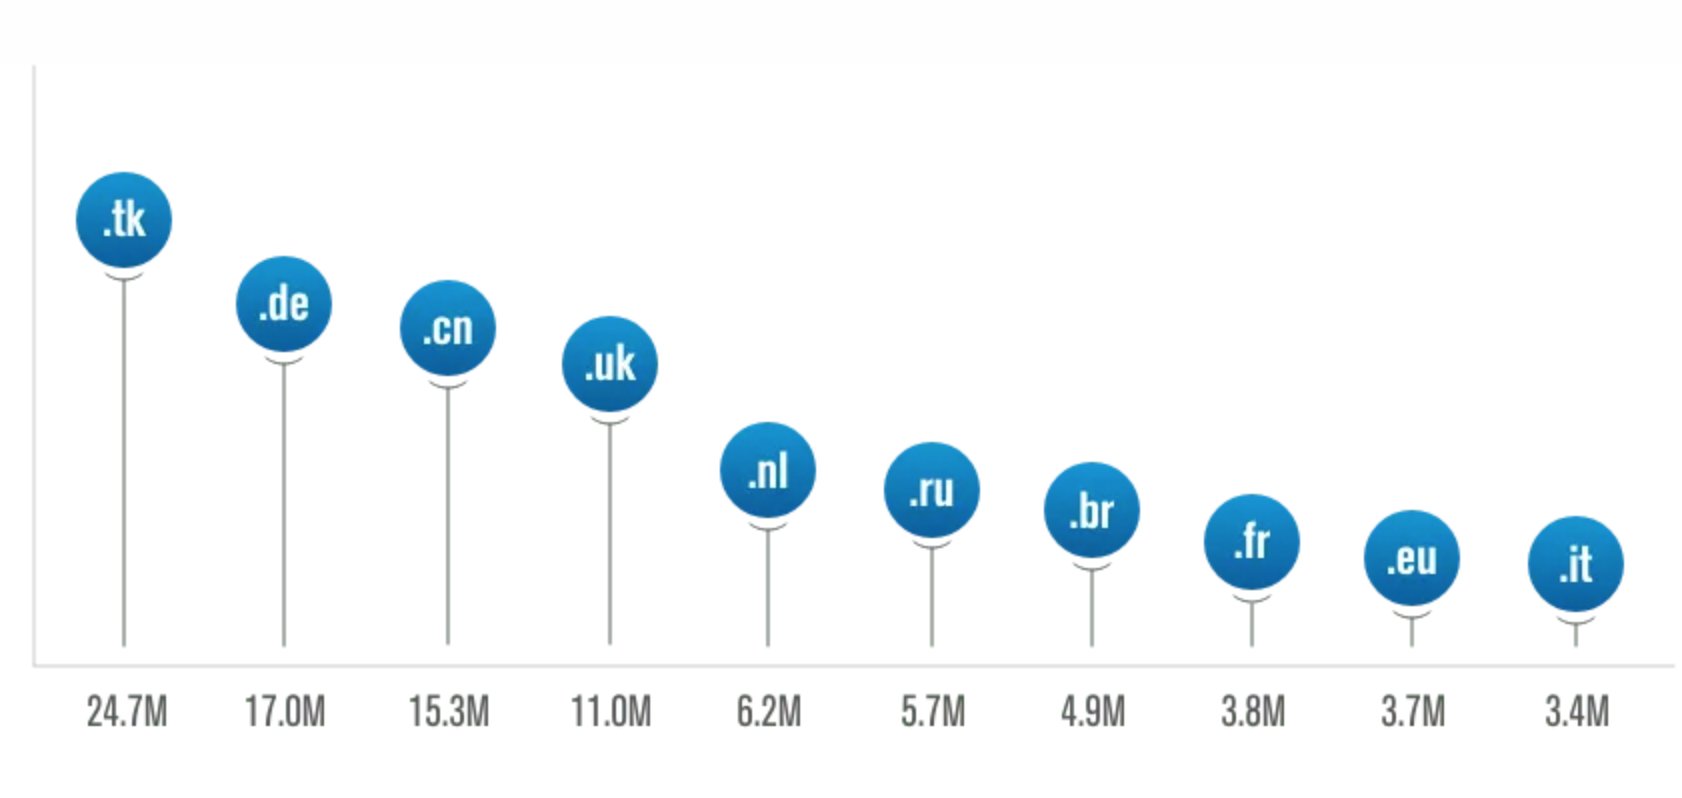
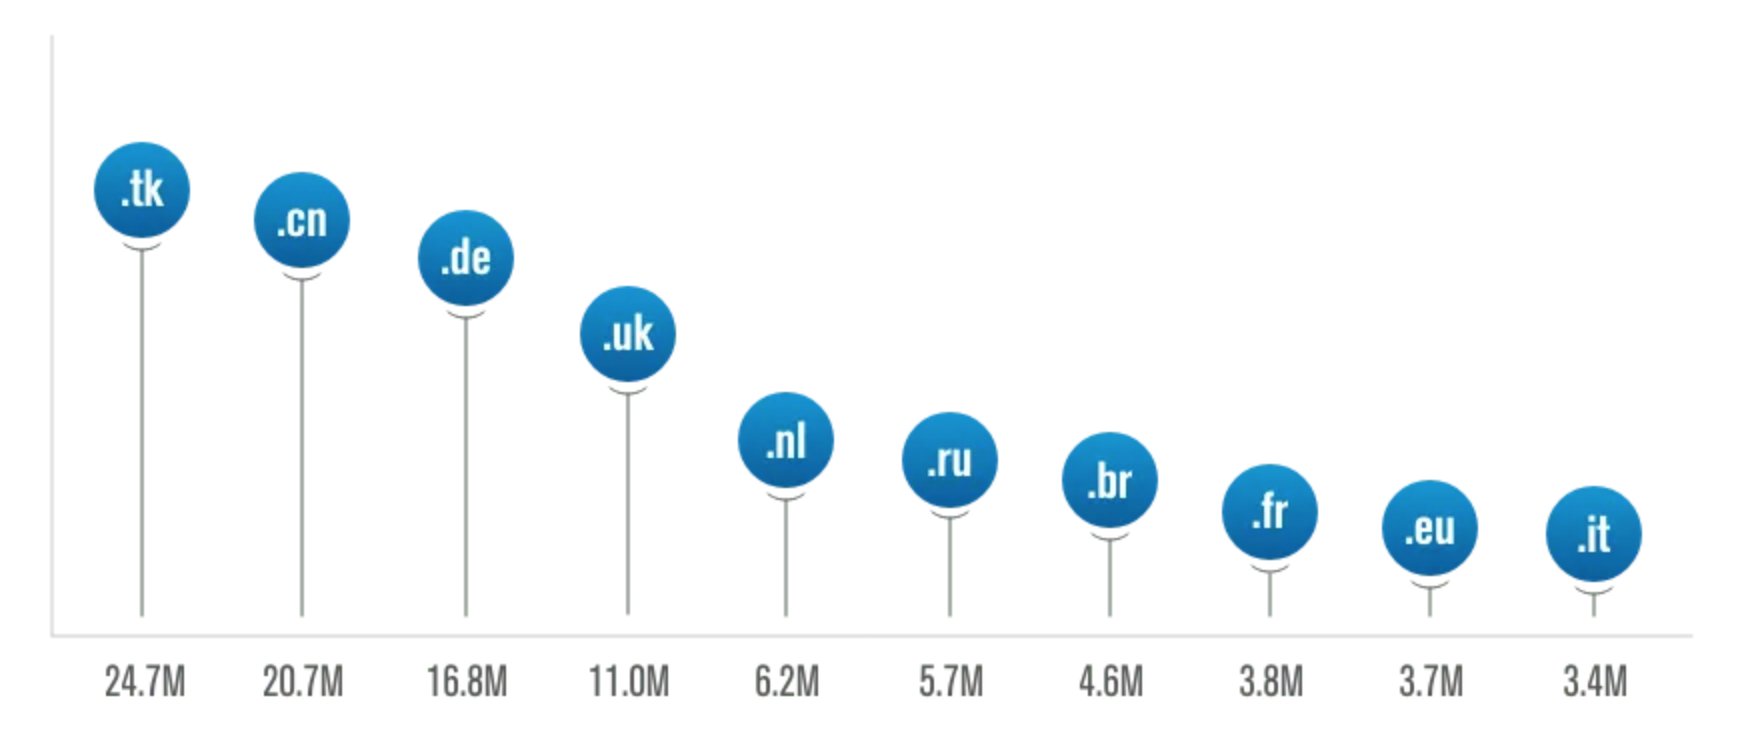
Sept ccTLD figuraient parmi les dix TLD les plus touchés par les abus. Ces sept ccTLD concentraient 83 % de l’ensemble des escroqueries par hameçonnage hébergées sur des ccTLD.
Il convient de noter que cinq de ces sept ccTLD peuvent être enregistrés gratuitement :
.ML (Mali)
.TK (Tokelau)
.GA (Gabon)
.CF (République centrafricaine)
.GQ (Guinée équatoriale)